Gerbang Logika

April 11, 2018
A. Pengertian Gerbang Logika

Gerbang logika adalah rangkaian dasar yang membentuk komputer jutaan transistor
di dalam mikroprosesor membentuk ribuan gerbang logika. gerbang logika beroperasi
pada bilangan biner sehingga, disebut juga gerbang logika biner. Gerbang logika
beroperasi pada bilangan biner 1 (high) dan 0 (low). Gerbang logika digunakan dalam
berbagai rangkaian elektronik dengan sistem digital.


Gerbang dasar logika terdiri dan :
1. Gerbang AND,
2. Gerbang OR, dan
3. Gerbang NOT.


B. Gerbang Logika Dasar

1. Fungsi Gerbang Gate ( Gerbang AND )

Gerbang AND disebut juga sebagai gerbang ―semua atau tidak satupun‖. Bagan
pada gambar memberikan gambaran tentang prinsip kerja gerbang AND. Lampu Y akan
menyala hanya apabila kedua saklar masukan (A dan B) tertutup. Dalam sistem logika
keadaan saklar tertutup diberikan dengan logika 1, saklar terbuka diberikan dengan logika
0. Semua kombinasi saklar A dan B dalam sistem digital diberikan pada tabel kebenaran
(truth table).
  

Gambar 2.2 Rangkaian AND yang menggunakan Saklar  


2. Fungsi OR Gate ( Gerbang OR )


Dari sistem saklar di atas terlihat bahwa lampu akan menyala jika salah satu dari
saklar menutup. Dalam hal ini bisa dijelaskan secara electronic bahwa aruslistrik dapat
mengalir melalui saklar yang tertutup tersebut.
Aljabar Boolean untuk gerbang OR dapat dituliskan sebagai berikut:


A + 0 = 1
A + 1 = 1
A + A = A
A + Ā‘ = 1
Simbol gerbang OR dan tabel kebenarannya adalah sebagai berikut:

Gambar 2.6 simbol gerbang OR

3. Fungsi NOT Gate ( Gerbang NOT ) atau inverter

Gerbang NOT atau inverter merupakan gerbang yang berfungsi untuk membalikkan
kondisi input. Jika input dalam kondisi 1 maka output akan mempunyai kondisi 0.
Sebaliknya jika input dalam keadaan 0 maka output akan berada dalam kondisi 1. Simbol
gerbang NOT adalah:


Gambar 2.7 Gerbang NOT (inverter)  


Semoga Bermanfaat.

Apa itu E-mail gratis dan E-mail berbayar?

Apa itu E-mail gratis dan E-mail berbayar?

Maret 27, 2018


E-mail singkatan dari electronic-mail yang berarti surat elektronik disingkat surel.
Lebih khusus, e-mail adalah cara pengiriman data, file teks, foto digital, file audio,
sadeo dari satu komputer ke komputer lainnya dalam jaringan Internet.
Kelebihan e-mail dibandingkan surat biasa .


Dari segi layanan, terdapat e-mail gratis dan e-mail berbayar.  

• E-mail gratis


E-mail gratis adalah kegiatan surat menyurat melalui jaringan Internet tanpa mengeluarkan biaya dalam penggunaannya. Pada umumnya biaya yang diperlukan hanyalah biaya untuk membayar sambungan Internet. Walaupun kadang terdapat layanan tambahan yang berbayar, misalkan surat elektronik ke telepon genggam, kadang pembayarannya ditagih per pengiriman. Contoh E-mail Gratis adalah : Yahoo! mail, Gmail , Livemail, Hotmail, dll.

• E-mail berbayar 

E-mail berbayar adalah kegiatan surat-menyurat melalui jaringan Internet yang dikenai biaya tambahan. Anda diwajibkan membayar untuk berlangganan e-mail dengan layanan yang tidak didapatkan pada e-mail gratis. Sebagai contoh yahoo! mail plus dengan berbagai layanan tambahan, antara lain: tambahan kapasitas e-mail, perlindungan terhadap virus, bebas iklan, dan berbagai layanan tambahan lainnya

Aplikasi PuTTY

Aplikasi PuTTY

Maret 15, 2018

Putty adalah perangkat lunak terminal Telnet dan SSH untuk platform Unix dan Windows yang memungkinkan pengguna mengakses komputer dari jarak jauh melalui internet. Simon Tatham adalah orang yang menulis PuTTY.

PuTTY adalah aplikasi transfer file dan sumber terbuka dan bebas yang mendukung beberapa protokol jaringan. Yang terpenting awalnya ditulis untuk Microsoft Windows, namun telah di porting ke berbagai sistem operasi lain dan mendukung banyak variasi pada remote terminal yang aman. Ini menyediakan kontrol atas kunci enkripsi dan versi protokol SSH.


File Size : 3 MB
Operating System : Windows
License  : Free

Download   : Mediafire
Kenapa Melakukan Backup?

Kenapa Melakukan Backup?

Februari 14, 2018
A. Pengertian Backup
Backup adalah proses membuat data cadangan dengan cara menyalin atau membuat arsip data komputer sehingga data tersebut dapat digunakan kembali apabila terjadi kerusakan atau kehilangan.
Backup memiliki dua tujuan. Tujuan utama adalah untuk mengembalikan data apabila data tersebut hilang, baik karena terhapus atau karena rusak (corrupt). Tujuan kedua adalah untuk mengembalikan data ke titik tertentu pada masa lalu. Karena fungsinya, proses backup mengharuskan pengguna menggandakan data, yang akhirnya menghabiskan kapasitas media penyimpanan. Ini mendorong ditemukannya teknologi-teknologi untuk mengefesienkan penyimpanan data backup, misalnya deduplikasi dan kompresi.
B. Alasan Melakukan Backup 

Sebelum melaksanakan proses backup data, perlu diketahui beberapa alasan mengapa backup data perlu dilakukan. Ada pun alasan melakukan proses backup data diantaranya adalah sebagai berikut: 
1. Kegagalan pada perangkat penyimpanan seperti harddisk 
2. Bug pada perangkat lunak dapat mengakibatkan kerusakan file (file corrupt) 
3. Kesalahan konfigurasi oleh administrator 
4. Ketidak sengajaan menghapus atau menulis ulang file (penggunaan rm, mv atau cp) 
5. Penghapusan oleh malicious software atau perangkat lunak 
6. Pencurian mesin dengan harddisk berisi data di dalamnya 
7. Kebakaran atau bencana lainnya yang dapat mengakibatkan kerusakan pada data.

C. Media Backup 

Terdapat beberapa media backup data yang dapat digunakan, sebagai berikut: 
1. Pita magnetik atau tape 
2. Harddisk (harddisk-to-harddisk copy) 
    Menggunakan metode ini dapat memiliki resiko kehilangan baik hasil backup atau pun          aslinya namun metode ini baik digunakan untuk remote computer.               
3. CD atau DVD 
    Penggunaan media ini baik untuk penyimpanan jangka waktu yang lama dan mudah            untuk dibawa ke lokasi komputer remote.                                                      

Sumber :  1. Direktorat Pembinaan Sekolah Menengah Kejuruan I Teknik Komputer dan                            Jaringan 
                  2. https://id.wikipedia.org/wiki/Backup

Macam - Macam Shell pada Linux

Januari 31, 2018


Shell, dalam komputer adalah salah satu jenis program bawaan sistem operasi (seringnya merupakan program yang terpisah dari inti sistem operasi) yang menyediakan komunikasi langsung antara pengguna dan sistem operasi. Begitu juga dalam linux shell merupakan interface atau antar muka yang menghubungkan antara user dengan kernel (Lihat gambar 8.1). Perlu diingatkan bahwa shell tidak selalu berupa interface berbentuk teks tapi juga dapat berbentuk interface grafik. Shell tradisional dari linux adalah berupa teks atau sering disebut juga command line interface. Macam-macam shell pada linux: 

• The Bourne shell (sh) sh adalah shell standar Unix yang dibuat tahun 1979 oleh 
Stephen Bourne dari AT&T dengan memakai bahasa pemrograman Algol. sh terkenal karena sederhana, compact, and cepat. Kelemahannya adalah kurang interkatif seperti tidak ada history, aliasing, dan job control. Default prompt shell sh adalah $ (dolar) 
• C shell (csh) 
csh memiliki fitur yang lebih lengkap dibandingkan sh. Shel ini dibuat tahun 1970 oleh Bill Joy dari University of California at Berkeley dengan menggunakan bahasa C. Fitur yang terdapat dalam csh antara lain command-line history, aliasing, built-in arithmetic, filename completion, dan job control. Kelemahnnya adalah karena didesain untuk mesin skala besar dan memiliki banyak fitur maka shel ini cenderung lambat bila digunakan pada mesin kecil Default prompt shell csh adalah % (persen) 
• Korn Shell (ksh) 
Korn shell merupakan pengembangan dari bourne shell yang ditulis oleh David Korndari AT&T pada pertengahan 1980an. fitur Korn shell antara lain editable history, aliases, functions, regular expression wildcards, built-in arithmetic, job control, coprocessing, dan special debugging. Default prompt shell ksh adalah $ (dolar) 
• The GNU Bourne Again shell (bash) 
Bash merupakan default shell Linux yang merupakan pengembangan dari bourne shell sehingga kompatibel juga di Unix. Shell ini dibuat pada tahun 1988 oleh Brian Fox dari FSF GNU. Fitur yang dimiliki bash antara lain interaktif, dapat membuat shortcut, bisa berwarna, dll. Default Bash prompt adalah $ (dolar) 
• TC shell (tcsh) 
TC shell merupakan prominent shell untuk Linux yang kompatibel juga di Unix. TC shell compatible dengan csh nya unix dan memiliki fitur yang paling lengkap. Oleh karena itulah shel ini menjadi shell faforitku. Fitu tersebut antara lain commandline editing (emacs dan vi), scrolling the history list, advanced filename, variable, and command completion, spelling correction, job scheduling, automatic locking and logout, time stamps in the history list, dll. Default C shell prompt adalah > (the greater-than sign) 
• Z shell (zsh) 
zsh berusaha menggabungkan firtur dari bash, tcsh, dan ksh.


Semoga Bermanfaat.


FreeBSD

Januari 30, 2018


FreeBSD adalah UNIX−like operating system (sistem operasi seperti UNIX), tersedia gratis di internet, sangat banyak digunakan dalam dunia ISP (Internet service provider), embedded devices, serta bidang lain yang membutuhkan reliability tinggi. FreeBSD dibuat dari source code UNIX original yang diproduksi oleh AT&T tahun 1970. 
Bertahun-tahun yang lalu, AT&T membutuhkan banyak komputer untuk menjalankan bisnis mereka. Saat itu, AT&T dilarang untuk ikut dalam bisnis komputer. Sehingga akhirnya mereka menjual lisensi software mereka beserta source codenya ke universitas dengan harga yang murah. Mahasiswa universitas yang dapat mengakses teknologi ini dapat membaca source code dan belajar bagaimana software tersebut bekerja. Sebagai imbalan, AT&T mendapat: programmer gratis, patch gratis, serta para scientist yang meningkatkan kualitas software AT&T. semua orang senang.
Software AT&T yang sangat terkenal dalam lisensi ini adalah UNIX. kenapa disebut UNIX−like? Kata “UNIX” adalah sebuah nama trademark (merk dagang) yang dimiliki oleh The Open Group. Jadi kalau anda memiliki produk sistem operasi, dan ingin diberi nama UNIX, produk anda harus di-sertifikasi oleh The Open Group, dan harus membayar uang yang cukup banyak ke mereka. Karena FreeBSD dibuat bukan untuk profit, maka namanya menjadi UNIXlike
Apa itu Universal  Serial  Bus  (USB)?

Apa itu Universal Serial Bus (USB)?

Januari 24, 2018


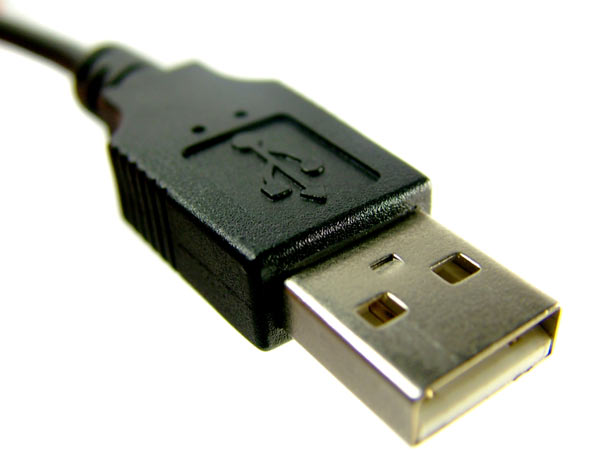
Universal  Serial  Bus  (USB)  adalah  standar  bus  serial  untuk  perangkat penghubung,  biasanya  kepada  komputer  namun  juga  digunakan  di  peralatan  lainnya seperti  konsol  permainan,  ponsel  dan  PDA.  Sistem  USB  mempunyai  desain  yang asimetris,  yang  terdiri  dari  pengontrol  host  dan  beberapa  peralatan  terhubung  yang berbentuk  pohon  dengan  menggunakan  peralatan  hub  yang  khusus.  Desain  USB ditujukan untuk menghilangkan perlunya penambahan expansion  card ke ISA komputer atau  bus  PCI,  dan  memperbaiki  kemampuan  plug-and-play  (pasang-dan-mainkan) dengan  memperbolehkan  peralatan-peralatan  ditukar  atau  ditambah  ke  sistem  tanpa perlu mereboot komputer. Ketika USB dipasang, ia  langsung dikenal sistem komputer dan  memroses  device  driver  yang  diperlukan  untuk  menjalankannya.  USB  dapat menghubungkan  peralatan  tambahan  komputer  seperti  mouse,  keyboard,  pemindai gambar, kamera digital,  printer, hard disk, dan komponen  networking. USB kini telah menjadi standar bagi peralatan multimedia seperti  pemindai gambar dan kamera digital.Versi terbaru (hingga Januari 2005) USB adalah versi 2.0. Perbedaan paling  mencolok antara versi baru dan lama adalah kecepatan transfer  yang jauh  meningkat. Kecepatan transfer data USB dibagi menjadi tiga, antara lain:

1.  High speed data dengan frekuensi clock 480.00Mb/s dan tolerasi pensinyalan data pada ± 500ppm.
2.  Full speed data dengan frekuensi clock 12.000Mb/s dan tolerasi pensinyalan data pada ±0.25% atau 2,500ppm.
3.  Low speed data dengan frekuensi clock 1.50Mb/s dan tolerasi pensinyalan data pada ±1.5% atau 15,000ppm.

Mentransfer  data  adalah  sebuah  proses  besar  sebelum  tahun  1998  bahkan untuk  menyimpan  sejumlah  kecil  data.  Ada  beberapa  penelitian  yang  sedang berlangsung di Amerika Serikat dalam rangka untuk mengetahui media  untuk  transfer data. Setelah beberapa penelitian dan pengembangan terlibat oleh satu set  teknisi yang sangat antusias dan kreatif dalam menemukan perangkat kecil dalam  ukuran pena yang dapat  mobile  dan  disimpan  di  saku  dan  dapat  menyimpan  sejumlah  besar  data. Kemudian  munculnya  drive  USB  yang  digunakan  untuk  menghubungkan  mereka  ke sumber eksternal seperti perangkat penyimpanan atau  gadget elektronik atau komputer lain yang didukung perangkat tambahan.

Semoga Bermanfaat

Jenis Installasi Sistem Operasi

Januari 22, 2018

1.  Instalasi Baru
Opsi ini dapat digunakan apabila jaringan yang akan dibangun adalah jaringan baru,ataupun adanya penambahan perangkat server baru yang tidak mendukung sistem operasi jaringan yang ada saat ini. Jika memilih opsi ini maka semua data pada partisiter pilih akan dihapus. Apabila ada aplikasi yang sudah terinstal sebelumnya pada sistem operasi lama, maka nanti perlu diinstal kembali.

2.  Upgrade
Opsi ini banyak digunakan pada sistem-sistem jaringan yang sudah berjalan. Opsi ini dilakukan biasanya karena adanya perbaikan fitur yang ada pada sistem operasi yang digunakan, termasuk juga karena fitur baru yang memang diperlukan. Dengan memilih opsi ini aplikasi yang sudah terinstal sebelumnya kemungkinan akan tetap dapat digunakan setelah upgrade. Opsi upgrade ini hanya akan mengganti file-file sistem operasi sebelumnya dengan yang baru.

3.  Multi-boot
Apabila disyaratkan untuk ada lebih dari satu sistem operasi dalam satu komputer,maka opsi ini dapat dipilih untuk memungkinkan penggunaan lebih dari satu sistem operasi.  Nantinya,  setiap  sistem  operasi  akan  ditempatkan  pada  partisinya masingmasing.Oleh  karena  itu,  perlu  ada  persiapan  partisi  sebelum  melakukan instalasi multi-boot ini.

4.  Virtualisasi
Virtualisasi ini merupakan teknik yang memungkinkan instalasi sistem operasi dilakukan diatas sistem operasi yang ada saat ini. Tidak dalam partisi tertentu namun dalam suatu file tertentu. File ini merupakan perwakilan dari suatu sistem komputer virtual. Satu komputer dapat memiliki lebih dari satu komputer virtual. Oleh karena  itu, instalasi lebih dari satu sistem operasi juga dimungkinkan dengan teknik ini.  Beberapa aplikasi yang memungkinkan untuk membuat sistem virtual ini adalah VirtualBox, VMWare, dan Virtual PC.


Semoga Bermanfaat
Jenis-Jenis Firewall

Jenis-Jenis Firewall

Januari 17, 2018


1. Packet Filtering Gateway 

Packet filtering gateway dapat diartikan sebagai firewall yang bertugas melakukan filterisasi terhadap paket-paket yang datang dari luar jarigan yang dilindunginya. Filterirasi paket ini hanya terbatas pada sumber paket, tujuan paket, dan atribut-atribut dari paket tersebut, misalnya paket tersebut bertujuan ke server kita yang menggunakan alamat IP 202.51.226.35 dengan port 80. Port 80 adalah atribut yang dimiliki oleh paket tersebut. Seperti yang terlihat pada gambar 11.4, firewall tersebut akan melewatkan paket dengan tujuan ke Web Server yang menggunakan port 80 dan menolak paket yang menuju Web Server dengan port 23. Bila kita lihat dari sisi arsitektur TCP/IP, firewall ini akan bekerja pada layer internet. Firewall ini biasanya merupakan bagian dari sebuah router firewall. Software yang dapat digunakan untuk implementasi  packet filtering diantaranya adalah iptables dan ipfw. 

2. Application Layer Gateway 

Model firewall ini juga dapat disebut Proxy Firewall. Mekanismenya tidak hanya berdasarkan sumber, tujuan dan atribut paket, tapi bisa mencapai isi (content) paket tersebut.Mekanisme lainnya yang terjadi adalah paket tersebut tidak akan secara langsung sampai ke server tujuan, akan tetapi hanya sampai firewall saja. Selebihnya firewall ini akan membuka koneksi baru ke server tujuan setelah paket tersebut diperiksa berdasarkan aturan yang berlaku. Bila kita melihat dari sisi layer TCP/IP, firewall jenis ini akan melakukan filterisasi pada layer aplikasi (Application Layer).

3. Circuit Level Gateway 

Model firewall ini bekerja pada bagian Lapisan Transport model referensi TCP/IP. Firewall ini akan melakukan pengawasan terhadap awal hubungan TCP yang biasa disebut sebagai TCP Handshaking, yaitu proses untuk menentukan apakah sesi hubungan tersebut diperbolehkan atau tidak. Bentuknya hampir sama dengan  Application Layer Gateway, hanya saja bagian yang difilter terdapat ada lapisan yang berbeda, yaitu berada pada layer Transport.

4. Statefull Multilayer Inspection Firewall 

Model firewall ini merupakan penggabungan dari ketiga firewall sebelumnya. Firewall jenis ini akan bekerja pada lapisan Aplikasi, Transport dan Internet. Dengan penggabungan ketiga model firewall yaitu Packet Filtering Gateway, Application Layer Gateway dan Circuit Level Gateway,mungkin dapat dikatakan firewall jenis ini merupakan firewall yang,memberikan fitur terbanyak dan memberikan tingkat keamanan yang paling tinggi. 


Semoga Bermanfaat
Standard Partisi Pada Harddisk

Standard Partisi Pada Harddisk

Januari 17, 2018


Standard   partisi   yang   terdapat   dalam   sebuah   harddisk   terdiri   dari   3   tipe,   Yaitu 

1 .   Partisi   Primary
 Merupakan   partisi   utama   pada   harddisk   yang   memuat   sejumlah   file   data .   Fungsi dari   partisi   primary   ini   juga   sebagai   partisi   yang   pertama   diakses   komputer   untuk booting .   Partisi   tipe   ini   digunakan   untuk   menyimpan   file   data   dari  system   operasi yang   kemudian   digunakan   untuk   booting   sistem   operasi   tersebut .   Bisa   dikatakan data   dari   sebuah   sistem   operasi   tersebut   disimpan   dalam   partisi   ini .  

2 .   Partisi   Extended
Partisi   Extended   berfungsi   untuk   mengatasi   keterbatasan   pembagian   partisi . Partisi Extended   tidak   menangani   pengolahan   data   secara   langsung .   Untuk   dapat menggunakannya,   kita   harus   menciptakan   Partisi   Logical   terlebih   dahulu .   Bisa dikatakan   tipe   partisi   ini   adalah   partisi   lain   selain   Partisi   Primary .

3 .   Partisi   Logical
Merupakan   partisi   sampingan   yang   terdapat   pada   partisi   Extended .   Partisi  Logical mampu   menampung   berbagai   macam   file   data .   contohnya   drive   : D,   : E,   : F,  dan seterusnya   pada   Windows .   partisi   Extended   terdiri   dari   Partisi   Logical .


Semoga Bermanfaat

Directory dan Fungsinya Pada Linux

Januari 15, 2018

1. /root   
Merupakan   “home”   folder   untuk   user   root .  Hak  akses  root  merupakan  super  administrator  yang  dapat  melakukan  apa  saja  termasuk menghapus   filesytem .   Untuk   itu   sebaiknya   Anda   berhati - hati   menggunakan   root .
2. /bin
Merupakan   tempat   berkumpulnya   aplikasi   dan   perintah   biner   standar   Linux,   seperti   ls,   cp,bash   dan   lain   sebagainya.
3. /etc   
Seluruh   file - file   administratif   dan   konfigurasi   system   diletakan   disini .   Misalnya   saja   Anda ingin   mengutak - atik   system   konfigurasi   dari   firefox,   nah   Anda   dapat   menemukan   file konfigurasi   firefox   di   direktori   ini   (/etc/firefox   )
4. /dev   
Berisi   file - file   yang   mengontrol   interaksi   software   dengan   hardware   seperti   printer misalnya.
5. /root   
Merupakan   “home”   folder   untuk   user   root .  Hak  akses  root  merupakan  super  administrator  yang  dapat  melakukan  apa  saja  termasuk menghapus   filesytem .   Untuk   itu   sebaiknya   Anda   berhati - hati   menggunakan   root .
6. /boot   
Direktori   boot   tesimpan   file - file   boot   loader   diantaranya   GRUB   ( Grand   Unified   Bootloader) atau   lilo   ( Linux   Loader). Boot   Loader   =   suatu   program   yang   sudah   tertanam   pada   suatu   sistem   operasi   untuk mem - boot   atau   memanggil   dan   memilih   sistem   operasi   yang   ada   pada   hard   disk  GRUB   =   aplikasi   yang   digunakan   untuk   memilih   sistem   operasi   yang   dijalankan   yang banyak   digunakan   pada   berbagai   macam   distro   linux . LILO   =   Boot   Loader   yang   terdapat   pada   Distro   Red   Hat   dan   turunannya. 
Boot  Loader  adalah  aplikasi  yang  berfungsi  untuk  meload  sistem  operasi yang  kita  gunakan,  dan memungkinkan  kita  untuk menggunakan  satu ataulebih sistem operasi didalam 1 hardisk.

7. /sys   
Berisi  informasi  yang  berkaitan  dengan  kernel,  device  dan  firmware .  Untuk  memudahkan mengingat,   direktori   ini   dianggap   kependekan   dari   'system' .  
Firmware   :
Firmware   adalah   sebuah   software   atau   sejenis   BIOS   yang   digunakan   pada   perangkat hardware  Yang  tersimpan  pada  cip  flash  ROM  yang  berfungsi  untuk  menjalankan  semua fungsi   peripheral   tersebut   secara   maksimal   saat   dibutuhkan   oleh   komputer .  
Firmware   berisi   binary   image   file   yang   dapat   di   Update,   biasanya   disediakan   oleh   produsen yang   bertujuan   untuk   perbaikan   beberapa   fungsi   hardware,   seperti   halnya   update   BIOS pada   Mainboard   komputer .
8. /sbin   
Berisi   file - file   biner   yang   esensinya   untuk   sistem   dan   mengendalikan   sistem .  File - file  biner  atau  bisa  dianggap   aplikasi  sistem   ini   jika  dioperasikan  secara   tidak   tepat  bisa berpotensi   merusak .  Untuk   memudahkan   mengingat,   direktori   ini   dianggap   kependekan   dari   'super   binary ' .  
9. /bin   
Berisi   file - file   binari   atau   aplikasi   yang   lebih   umum   dan   dapat   digunakan   oleh   semua   user .  Untuk   memudahkan   mengingat,   direktori   ini   dianggap   kependekan   dari   'binary' .  
10. /lib   
Berisi   file - file   library   atau   pustaka   dari   semua   aplikasi   binari   yang   tersimpan   dalam   direktori /sbin   dan   /bin .  Di   direktori   ini   juga   tersimpan   berbagai   macam   librari   yang   digunakan   untuk   aplikasi   lain. Konsep   penggunaan   librari   bersama   ini   membuat   aplikasi   di   linux   dapat   menghemat ukuran .   Untuk   memudahkan   mengingat,   direktori   ini   dianggap   kependekan   dari   'library'   
11. /dev   
directory   yang   isinya   sebenarnya   bukan   benar - benar   berisi   file   (pseudo   system) Isi   dari   /dev   ini   berkaitan   dengan   perangkat - perangkat   yang   terdapat   pada   system . Misalkan   untuk   informasi   port   serial,   port   printer,   Misalmya   perangkat   serial   terletak   di /dev/tty 01 ,   kemudian   partisi   dalam   harddisk   di   sebut   sebagai   /dev/sda 7 .   dan   lain sebagainya .  Untuk   memudahkan   mengingat,   direktori   ini   dianggap   kependekan   dari   'device' .  
12. /etc   
Direktori   /etc   berisi   file - file   konfigurasi   sistem .  Mayoritas   aplikasi   dan   layanan   konfigurasinya   tersimpan   di   direktori   /etc   termasuk diantaranya   :   /etc/hosts,   /etc/resolv . conf   dan   lain   sebagainya.
13. home   
Directori   user .  Pada   direktori   ini   tersimpan   informasi - informasi   dan   file - file   spesifik   dari   tiap   account   user,seperti   konfigurasi   desktop   dan   lain   sebagainya .  Pada   direktori   ini   juga   terdapat   folder   document,   music,   pictures,   movie   dan   lain - lain .  Setiap   user   memiliki   folder   home/username - nya   masing - masing,   kecuali   user   root .  Konsep   directory   ini   sama   dengan   konsep   directory   C : \ users \   pada   Microsoft   Windows.
14. /tmp  
Folder   untuk   menyimpan   file - file  yang   bersifat  sementara  (temporary   file),   file - file   sampah, atau   file - file   yang   hanya   di   gunakan   sekali   duakali   oleh   program .  Jangan   sekali - kali   menggunakan   direktori   ini   untuk   menyimpan   data   penting   Anda,   karena sistem   secara   berkala   akan   menghapus   file - file   yang   terdapat   pada   direktori   ini   secara tomatis .  
15. /usr   
Berisi   aplikasi - aplikasi   extra   (tambahan)   yang   tidak   ditemukan   pada   /bin   maupun   /etc   seperti games,   printer   utilities   dan   lain   sebagainya .  Direktori   ini   dibagi   kedalam   beberapa   sub   direktori   berdasarkan   jenis   dan   fungsi   dari   aplikasi, seperti   /user/bin   untuk   program,   usr/share   untuk   data   sharing,   dan   lain   sebagainya .
 16. /usr/local   
lokasi   sebagian   besar   aplikasi   yang   diinstall   secara   manual 
17. /usr/share   
Merupakan   tempat   didalam   /usr   yang   digunakan   untuk   menyimpan   data - data   yang   bisa dibagikan   dan   tidak   terikat   dengan   platform .   Misalnya   seperti   wallpaper   yang   bisa   dan   boleh   digunakan   oleh   semua   user   akan   diletakkan didalam   /usr/share .   Lalu   ada   juga   fonts,   dan   sound   theme   yang   berkaitan   dengan   tampilan .  

Cara Membangun Sebuah Firewall

Januari 15, 2018


Berikut ini adalah langkah-langkah yang diperlukan dalam membangun sebuah firewall: 

1.Menentukan topologi jaringan yang akan digunakan. Topologi dan kofigurasi jaringan akan 
menentukan bagaimana firewall akan dibangun. 
2. Menentukan kebijakan atau policy. Kebijakan yang perlu di atur di sini adalah penentuan aturan-aturan yang akan diberlakukan. 
3. Menentukan aplikasi– aplikasi atau servis-servis apa saja yang akan berjalan. Aplikasi dan servis yang akan berjalan harus kita ketahui agar kita dapat menentukan aturan-aturan yang lebih spesifik pada firewall kita. 
4.Menentukan pengguna-pengguna mana saja yang akan dikenakan oleh satu atau lebih aturan firewall. 
5.Menerapkan kebijakan, aturan, dan prosedur dalam implementasi 
firewall. 
6. Sosialisasi kebijakan, aturan, dan prosedur yang sudah diterapkan. Batasi sosialisasi hanya kepada personil teknis yang diperlukan saja. 
Dengan melakukan sosialisasi kepada pengguna-pengguna yang di kenai aturan-aturan firewall kita, di harapkan tidak terjadi kesalahpahaman terhadap peraturanperaturan yang diberlakukan.

Autentikasi dan Enkripsi

Januari 15, 2018


1. Autentikasi
Proses  pengenalan  peralatan,  sistem operasi,  kegiatan,  aplikasi  dan  identitas  user yang terhubung dengan jaringan komputer.Autentikasi  dimulai  pada  saat  user  login  ke jaringan  dengan  cara  memasukkan password.

Tahapan Autentikasi
1) Autentikasi  untuk  mengetahui  lokasi  dariperalatan  pada  suatu  simpul  jaringan  (data link layer dan network layer)
2) Autentikasi  untuk  mengenal  sistem  operasiyang terhubung ke jaringan (transport layer)
3) Autentikasi  untuk  mengetahui  fungsi/proses yang sedang terjadi di suatu simpul jaringan (session dan presentation layer)
4) Autentikasi  untuk  mengenali  user  dan aplikasiyang digunakan (application layer)


2. Enkripsi
Teknik  pengkodean  data  yang  berguna untuk  menjaga  data  /  file  baik  di  dalam komputer  maupun  pada  jalur  komunikasi dari pemakai yang tidak dikehendaki.Enkripsi  diperlukan  untuk  menjaga kerahasiaan data

Teknik Enkripsi :
1) DES (Data Encryption Standard)
2) RSA  (Rivest Shamir  Adelman)


Semoga Bermanfaat

IP Masquerade

IP Masquerade

Januari 15, 2018
Alamat IP yang digunakan untuk menyusun jaringan lokal umumnya menggunakan alamat IP privat. Alamat IP ini tidak diroutingkan oleh jaringan publik, sehingga komputer yang ada pada jaringan lokal tidak dapat langsung berhubungan dengan internet. Hubungan antara komputer pada jaringan lokal dengan jaringan publik dilakukan dengan cara menyamarkan alamat IP privat dengan alamat IP yang dipunyai oleh kartu jaringan dengan alamat IP publik. Proses penyamaran alamat IP privat menjadi alamat IP publik ini disebut dengan IP MASQUERADE. Dengan cara yang diterapkan oleh konsep  IP MASQUERADE, semua komputer pada jaringan lokal ketika berhubungan dengan jaringan publik seperti mempunyai alamat IP kartu jaringan yang punya alamat IP publik. 

IP MASQUERADE adalah salah satu bentuk translasi alamat jaringan (NAT), yang memungkinkan bagi komputer-komputer yang terhubung dalam jaringan lokal yang menggunakan alamat IP privat untu berkomunikasi ke internet melalui firewall. Teknik IP MASQUERADE adalah cara yang biasanya digunakan untuk menghubungkan jaringan lokal dengan publik (internet). Bagi pelanggan internet yang hanya diberi satu alamat IP dinamis (dial up) menggunakan modem. 


Semoga Bermanfaat
Sejarah Quad Loop Antena

Sejarah Quad Loop Antena

Januari 15, 2018
Antena Loop ditemukan sekitar awal tahun 1940-an oleh Clarence Moore, W9LZF, Dia seorang teknisi pada stasiun broadcast milik missionaris katolik di daerah pegunungan Quito, Equador. Tekanan udara dan kandungan oksigen di sana  cukup  tipis  karena  lokasi  berada  di  ketinggian  sekitar  3000  meter  diatas permukaan laut (DPL). Moore awalnya kebingungan  karena  antena yang dibuat saat diberi daya dari  pemancar  sebesar  10  kW,  tidak  sampai  beberapa  hari  antenanya  rusak karena  dari  ujung  elemen  antena  selalu  keluar  loncatan  api,  sampai  akhirnya ujung  tersebut  terbakar  (marong)  dan  putus.  Alhasil,  ukurannya  berubah  dan (karenanya)  SWR  melonjak  tinggi.  Moore  menyadari  bahwa  antena  vertical, dipole  dan  berbagai  variant  yang  dicoba  pakai  selama  ini  merupakan  antena dengan  Q-factor  yang  tinggi,  cenderung  menghasilkan  corona  effect(pengumpulan  panas,  sampai  berupa  pendaran  cahaya)  pada  ujung-ujungnya jika dipakai di tempat bertekanan udara dan kandungan oksigen tipis.Sadar  bahwa  solusi  yang  ada  adalah  dengan  memakai  sirkit  antena tertutup akhirnya ia mencoba bentuk LOOP, yakni seutas kawat atau kabel yang dibentang  sedemikian  rupa  sehingga  kedua  ujungnya  bertemu  kembali  di  satu titik. Melalui beberapa percobaan, akhirnya didapati bahwa ukuran yang paling pas  untuk  rancangan  ini  adalah  satu  lambda  atau  1 lamda.  Terbukti  pula  bahwa dengan  ukuran  ini  bisa  didapatkan  rancangan  yang  ber  Q-factor  rendah,  yang selama ini dicari untuk mengatasi masalah yang dihadapinya.

Hasil percobaan Moore inilah yang jadi cikal-bakal antena Cubical Quad seperti yang kita kenal sekarang, yang diketahui mempunyai beberapa kelebihan dibanding rancangan Yagi yang lebih duluan populer karena:
1.  Dengan jarak antar elemen yang sama, cukup dengan 2 elemen (= Boom yang  lebih  pendek  )  bisa  didapatkan  Gain  yang  mendekati  perolehan Gain antena Yagi 3 elemen (7 dBd vs 8 dBd pada ketinggian free space);
2.  Cubical Quad bisa berkinerja baik sebagai low angle radiator (lebih baik untuk DX) dengan posisi feed point yang TIDAK usah terlalu tinggi dari permukaan  tanah,  ketimbang  antena  Yagi  yang  memerlukan  ketinggian feed point mendekati 1/2 lamda  untuk bisa bekerja optimal.
3.  Sebagai antena dengan faktor Q yang rendah, bandwidthnya jauh lebih lebar ketimbang Yagi yang berfaktor Q tinggi.
4.  Cubical  Quad  bisa  dibuat  dari  bahan  yang  relatif  murah  (elemen  dari kawat dan spreader dari bambu) daripada Yagi yang biasanya dibuat dari tubing aluminium.
5.  Sebagai  sifat  “bawaan”  antena  loop,  receiving  Cubical  Quad  lebih “hening”, noise–nya lebih rendah daripada  antena lain yang dari jenis 1/4 atau 1/2 lambda.
Sisi minus Cubical Quad adalah konstruksinya 3D (ada panjang, tinggi dan lebar) dibanding  Yagi  yang  cuma  2D  (panjang  dan  lebar  saja),  sehingga  proses perakitan (dan pemasangannya) lebih ribet dan repot.


Konstruksi Quad Loop Antena


IP Broadcast

Januari 12, 2018
Address ini digunakan untuk mengirim/menerima informasi yang harus diketahui oleh seluruh host yang ada pada suatu network. Address broadcast diperoleh dengan membuat seluruh bit host pada IP Address menjadi 1. Jadi, untuk host dengan IP address 202.152.1.250, broadcast addressnya adalah 202.152.1.255. Seperti diketahui, setiap paket IP memiliki header alamat tujuan berupa IP Address dari host yang akan dituju oleh paket tersebut. Dengan adanya alamat ini, maka hanya host tujuan saja yang memproses paket tersebut, sedangkan host lain akan mengabaikannya.  Bagaimana jika suatu host ingin mengirim paket kepada seluruh host yang ada pada networknya ? Tidak efisien jika ia harus membuat replikasi paket sebanyak jumlah host tujuan. Pemakaian bandwidth akan meningkat dan beban kerja host pengirim bertambah, padahal isi paketpaket tersebut sama. Oleh karena itu, dibuat konsep broadcast address. Host cukup mengirim ke alamat broadcast, maka seluruh host yang ada pada network akan menerima paket tersebut. Konsekuensinya, seluruh host pada network yang sama harus memiliki address broadcast yang sama dan address tersebut tidak boleh digunakan sebagai IP Address untuk host tertentu. Jadi, sebenarnya setiap host memiliki 2 address untuk menerima paket : pertama adalah IP Addressnya yang bersifat unik dan kedua adalah broadcast address pada network tempat host tersebut berada. Jenis informasi yang dibroadcast biasanya adalah informasi.


Semoga Bermanfaat

HUB dan Switch

Januari 10, 2018
Secara fisik HUB dan SWITCH sama, kegunaan secara umum pun sama yaitu 
menghubungkan antara device jaringan dan/atau antara komputer dalam jaringan.Tetapi 
sebenarnya cara kerjanya berbeda jauh.

a.  HUB


Hub merupakan suatu device pada jaringan yang secara konseptual beroperasi 
pada layer 1 (Physical Layer). Maksudnya, hub tidak menyaring menerjemahkan 
sesuatu, hanya mengetahui kecepatan transfer data dan susunan pin pada kabel. 
Cara kerja alat ini adalah dengan cara mengirimkan sinyal paket data ke seluruh 
port pada hub sehingga paket data tersebut diterima oleh seluruh computer yang 
berhubungan dengan hub tersebut kecuali computer yang mengirimkan. Sinyal 
yang dikirimkan tersebut diulang-ulang walaupun paket data telah diterima oleh 
komputer tujuan. Hal ini menyebabkan fungsi colossion lebih sering terjadi.
Misalnya ketika ada pengiriman paket data dari port A ke port B dan pada saat 
yang sama ada pengiriman paket data dari port C ke port D, maka akan terjadi 
tabrakan (collision) karena menggunakan jalur yang sama (jalur broadcast yang 
sama) sehingga paket data akan menjadi rusak yang mengakibatkan pengiriman 
ulang paket data. Jika hal ini sering terjadi maka collison yang terjadi dapat 
mengganggu aktifitas pengiriman paket data yang baru maupun ulangan. Hal ini 
mengakibatkan penurunan kecepatan transfer data. Oleh karena itu secara fisik, 
hub mempunyai lampu led yang mengindikasikan terjadi collision.
Ketika paket data dikirimkan melalui salah satu port pada hub, maka pengiriman 
paket data tersebut akan terlihat dan terkirim ke setiap port lainnya sehingga 
bandwidth pada hub menjadi terbagi ke seluruh port yang ada. Semakin banyak 
port yang tersedia pada hub, maka bandwidth yang tersedia menjadi semakin 
kecil untuk setiap port.
Hal ini membuat pengiriman data pada hub dengan banyak port yang terhubung 
pada komputer menjadi lambat.

b.  SWITCH


Switch merupakan suatu device pada jaringan yang secara konseptual berada 
pada layer 2 (Datalink Layer) dan ada yang layer 3 (Network Layer). Maksudnya, 
switch pada saat pengirimkan data mengikuti MAC address pada NIC (Network 
Interface Card) sehingga switch mengetahui kepada siapa paket ini akan diterima. 
Jika ada collision yang terjadi merupakan collision pada port-port yang sedang 
saling berkirim paket data. Misalnya ketika ada pengiriman paket data dari port A 
ke port B dan pada saat yang sama ada pengiriman paket data dari port C ke port 
D, maka tidak akan terjadi tabrakan (collision) karena alamat yang dituju berbeda 
dan tidak menggunakan jalur yang sama. Semakin banyak port yang tersedia pada 
switch, tidak akan mempengaruhi bandwidth yang tersedia untuk setiap port.
Ketika paket data dikirimkan melalui salah satu port pada switch, maka pengiriman 
paket data tersebut tidak akan terlihat dan tidak terkirim ke setiap port lainnya 
sehingga masing-masing port mempunyai bandwidth yang penuh. Hal ini 
menyebabkan kecepatan pentransferan data lebih terjamin.

Dari keterangan diatas dapat disimpulkan bahwa switch lebih baik daripada hub baik 
secara perbandingan konseptual maupun secara prinsip kerjanya. Perbedaan cara kerja ini 
menjadi perbedaan mendasar antara hub  dengan  switch. Perbedaan ini pula 
mengakibatkan transfer data switch lebih cepat daripada hub karena switch langsung 
mengirim paket data ke komputer tujuan, tidak mengirim ke seluruh port yang ada 
(broadcast) sehingga bandwidth yang ada pada switch dapat digunakan secara penuh.


Semoga Bermanfaat 

Perbedaan Virus, Spyware, Worm, Trojan dan Malware

Januari 04, 2018

1 .   Virus
Virus   adalah   program   yang   di   tulis   atau   di   desain   khusus   untuk   menyerang  celah eamanan   sistem   jaringan   komputer   dan   juga   komputer   pribadi   atau   laptop . Tujuan   utama   virus   adalah   untuk   menghancurkan   sistem   komputer   dan   mencuri egala   data - data   yang   ada   di   dalam   komputer   dan   dapat   menyebabkan  pemilik omputer   kerugian   puluhan   ribu   bahkan   jutaan   rupiah   untuk   memulihkan   kembali istem   komputer   mereka.  

2 .   Worm
Worm  adalah   program   yang   bisa   mengaktifkan  dirinya   sendiri   tanpa   adanya   bantuan ari   pihak   ketiga .   Yang   artinya,   jika   worm  sudah   berhasil   masuk  dalam   sebuah omputer   atau   jaringan   komputer   maka  worm   ini   akan   dapat   berpindah   ke omputer   lain   di   dalam   sebuah   jaringan   secara   otomatis   tanpa   dapat   dicegah   oleh emilik   komputer   lain   yang   ada   di   dalam   jaringan   tersebut . orm  tidak   akan   mampu  menginfeksi  sebuah   sistem   komputer   bila   celah kamanan   (vulnerability)   di   dalam   jaringan   komputer   itu   sudah   ditutup/   ditambal patch) . Yang   artinya,   virus   akan   lebih   mudah  menginfeksi  jaringan   komputer   yang ter - patch   dibanding   dengan   worm.  

3 .   Trojan
Trojan   adalah   program   yang   dibuat   seperti   program   baik   dan   berguna   pada pengguna   komputer   (crack,   game,   atau   program   lain)   yang   ketika   diinstal   ke   dalam komputer  dapat  memata- matai, mencuri data,  dan  mengirimkan ketukan  keyboard ke   alamat  yang  telah  ditentukan   oleh   pembuatnya  tanpa   diketahui  oleh   si  pengguna komuter   tersebut. Komputer  yang  sudah   terinfeksi   Trojan   akan  membuka jalan  kepada  penyerang  atau orang   yang   tidak   dikenal   mencuri  data   yang   berada   di   dalam   komputer .  

4 .   Spyware
Spyware   adalah   program   komputer   yang   dibuat   untuk   memata- matai  komputer korbannya . Spyware   akan   mengumpulkan  dan   mencuri  informasi   sebanyak - banyaknya   untuk bisa   digunakan   para   penjahat   cyber . Hal   yang   paling   sering   menjadi  sasaran   adalan   username   dan   password   untuk   situsperbankan,   email,   portal   dan   sebagainya .  

5 .   Malware  ( Malicious  Software )
Malware adalah   aplikasi   komputer  yang   khusus   dibuat  dengan   tujuan   mencari celah dan   kelemahan   software. Malware  dirancang   untuk   mengganggu  atau   menolak  software   dengan   tujuan mengumpulkan  informasi   yang   mengarah  pada   hilangnya   privasi   atau   eksploitasi, atau   mendapatkan  akses   tidak   sah   ke   sumber   daya   sistem,    

Semoga Bermanfaat